Présentation du produit
Dernière mise à jour : 7 octobre 2026
Produit : Tolk for Cisco UC
Version : v202609
Auteur : SARL SOURDEAU CONSULTING
Vue d'ensemble du projet
Qu'est-ce que Tolk for Cisco UC
Tolk for Cisco UC est un serveur Model Context Protocol (MCP) qui relie les plateformes IA/LLM à l'infrastructure Cisco Unified Communications On-premises. Il permet à tout agent IA compatible MCP — tel que Claude Desktop, VS Code, Open Code, Cursor ou des outils personnalisés basés sur des LLM — d'interagir directement avec les systèmes Cisco UC via une interface sécurisée, authentifiée et auditable.
Le serveur expose les opérations Cisco UC (en utilisant les API produit) sous forme d'outils MCP, ainsi que des Workflow guidés en tant que prompts MCP et de la documentation de référence en tant que ressources MCP. Les agents IA consomment ces capacités en utilisant le protocole standardisé MCP.
Proposition de valeur clé :
- 🗣️ Contrôle en langage naturel — donnez du pouvoir aux administrateurs et opérateurs Cisco UC avec des opérations assistées par IA pilotées en langage naturel via votre agent IA — requêtes de configuration, audits de sécurité, vérifications de santé, génération de rapports et dépannage.
- 🚀 Intégration IA accélérée — une solution unique pour interconnecter tous les produits Cisco UC avec n'importe quel agent IA compatible MCP. Aucune expertise Cisco UC requise — le serveur MCP fournit tout le contexte, les outils et les prompts spécifiques au domaine dont l'IA a besoin pour interagir correctement avec les produits UC.
- 🔒 Sécurité & gouvernance d'entreprise — l'intégration des fonctionnalités de sécurité les plus exigeantes rend Tolk adapté aux environnements réglementés, réseaux gouvernementaux et toute organisation où la souveraineté des données et la haute sécurité sont des exigences.
- 🔗 Workflows multi-plateformes — orchestrez des opérations complexes multi-produits en une seule requête en langage naturel, couvrant l'ensemble des plateformes Cisco UC supportées.
- 🖥️ Interface web d'administration intuitive — pilotez tout le serveur en quelques clics depuis une console web moderne et traduite dans votre langue : clients MCP et profils RBAC, certificats, sauvegardes, statistiques en temps réel, tests de connectivité, mode maintenance, etc.
Exemples de cas d'usage — ce que vous pouvez demander à votre agent IA :
- " Créer l'utilisateur Marie, en lui affectant un téléphone, une messagerie vocale, un client Jabber, et une salle personnelle de visioconférence "
- " Ajouter au téléphone de Pierre des raccourcis vers Marie et David "
- " Créer une salle de conférence visio sécurisée intitulée — Salle de Crise — "
- " Réaliser un audit de sécurité de tous les clusters CUCM européens "
- " Afficher sur tous les téléphones du batîment Orion le message — Opération de maintenance du système à partir de 22h — "
- " M'aider à analyser le problème d'appel de John hier à 9h50 "
- " Mettre à jour les téléphones et les RoomOS "
- " Analyser la qualité de l’environnement des salles sur les terminaux "
- " Installer le patch de sécurité sur le cluster CUCM "
- " Ajouter dans l'annuaire de tous les RoomOS un contact vers le CEO de la Compagnie-A (ceo@compagnie-a.com) "
Modèle de déploiement
Modèle de déploiement standard
Le modèle de déploiement standard est :
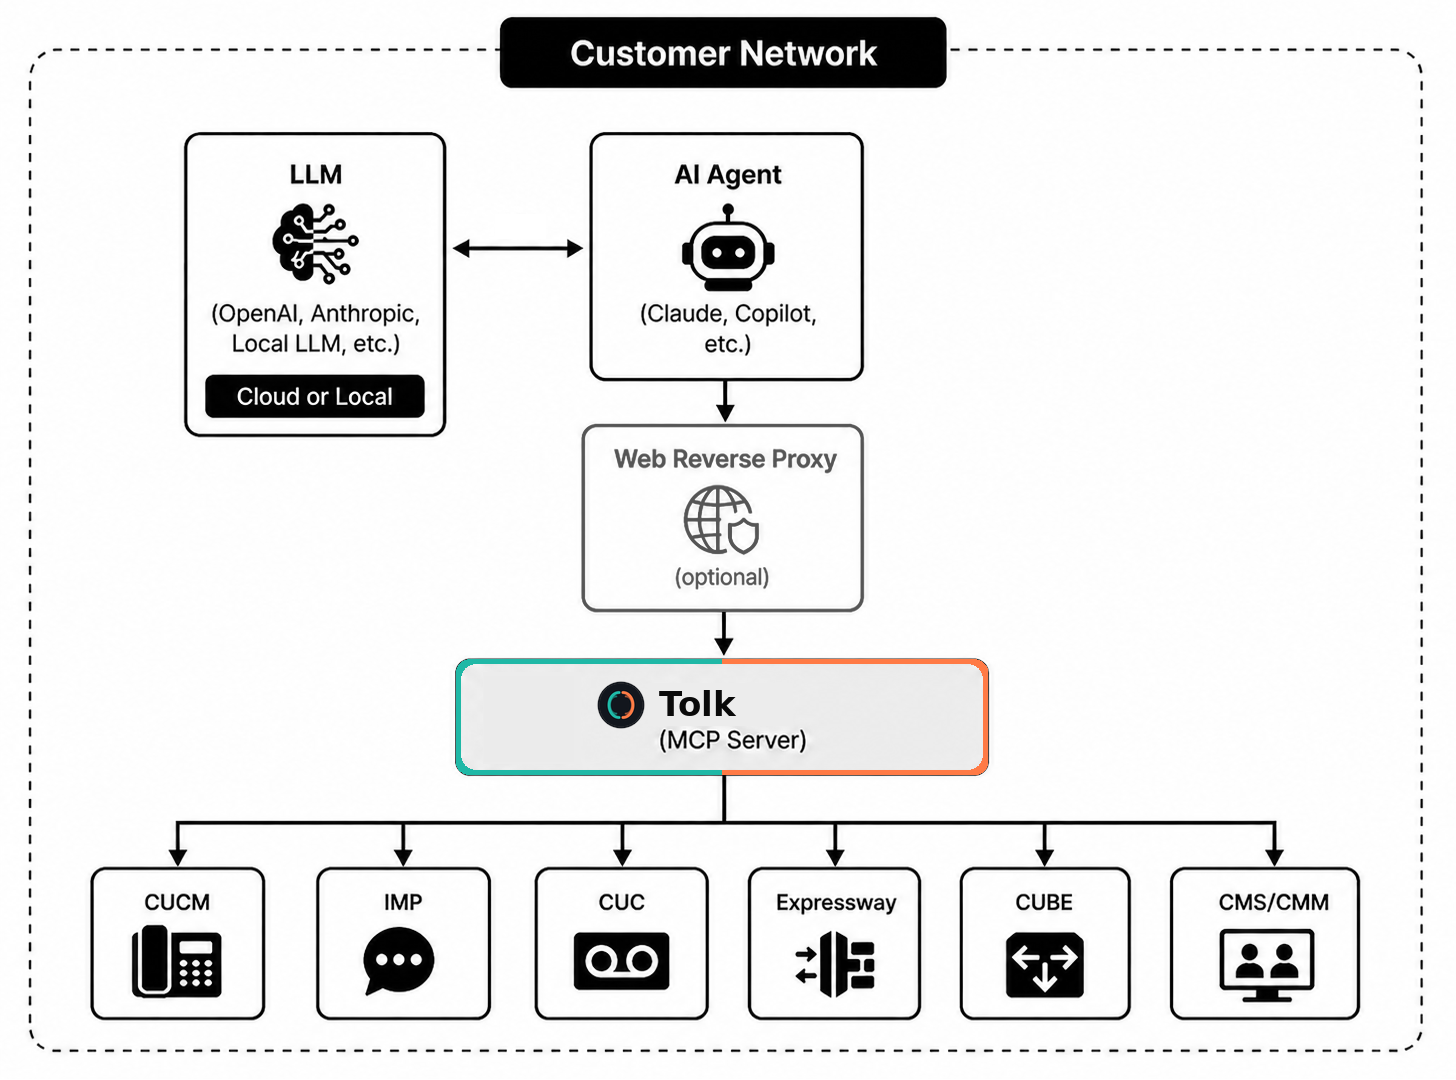
Version texte (cliquer pour afficher)
┌─────────────────────────────────────────────────────────────────────────────────────┐
│                                       Customer Network                              │
│                                                                                     │
│  ┌─────────────┐        ┌──────────┐        ┌─────────────┐                         │
│  │     LLM     │        │ AI Agent │        │    Web      │                         │
│  │ (OpenAI,    │◄──────►│ (Claude, │───────►│  Reverse-   │                         │
│  │  Anthropic, │        │  Copilot,│        │   Proxy     │                         │
│  │  Local LLM) │        │  etc.)   │        │ (optional)  │                         │
│  └─────────────┘        └──────────┘        └──────┬──────┘                         │
│   Cloud or Local                                   │                                │
│                                                    │                                │
│                                                    ▼                                │
│                                             ┌──────────────┐                        │
│                                             │     Tolk     │                        │
│                                             └──────┬───────┘                        │
│                                                    │                                │
│          ┌────────────┬────────────┬───────────┬───┴────────┬────────────┐          │
│          ▼            ▼            ▼           ▼            ▼            ▼          │
│    ┌──────────┐ ┌──────────┐ ┌──────────┐ ┌──────────┐ ┌──────────┐ ┌──────────┐    │
│    │   CUCM   │ │   IMP    │ │   CUC    │ │   EXP    │ │   CUBE   │ │ CMS/CMM  │    │
│    └──────────┘ └──────────┘ └──────────┘ └──────────┘ └──────────┘ └──────────┘    │
│                                                                                     │
└─────────────────────────────────────────────────────────────────────────────────────┘
Conception On-premises - Compatible air-gapped
Tolk for Cisco UC est conçu pour un déploiement entièrement On-premises, compatible air-gapped :
- Aucune dépendance cloud — le serveur fonctionne entièrement sur l'infrastructure du client. Aucune donnée n'est envoyée à un service externe. Aucune télémétrie, aucune analytique.
- Aucune connexion sortante — le serveur ne se connecte qu'aux nœuds Cisco UC configurés. Il n'initie jamais de connexions vers internet.
- Licences offline — les licences sont émises offline par l'éditeur et installées localement. Aucun serveur de licences ni activation en ligne n'est requis.
- Mises à niveau offline — les versions sont livrées sous forme d'archives
.tar.gz(SHA-512 publiée dans le DNS, fichiers installés vérifiés contre un manifeste signé). L'installation et les mises à jour sont offline. - Fonctionnement IA offline — le protocole MCP s'exécute sur le réseau local entre l'agent IA et le serveur MCP. Si l'agent IA lui-même fonctionne localement (par exemple, un LLM local), toute la chaîne opère sans aucune connectivité internet.
- Reverse-proxy supporté (optionnel) — un reverse-proxy web (par exemple, Nginx, Apache, HAProxy) peut être placé devant le serveur MCP pour la segmentation réseau.
- Haute disponibilité — Tolk prend en charge la redondance basée sur la plateforme de virtualisation qui l'héberge (par exemple, VMware HA, clustering de basculement Hyper-V, Proxmox HA). Aucun clustering au niveau applicatif n'est requis.
Hébergement
Tolk for Cisco UC fonctionne sur tout OS capable d'exécuter Docker.
Déploiement recommandé : un conteneur Docker hébergé sur votre infrastructure (VMware vSphere, Hyper-V, Proxmox, Docker Engine ou équivalent).
Compatibilité produits
Tolk for Cisco UC prend actuellement en charge les produits Cisco UC suivants :
| Produit | Nom complet | Multi-Cluster | Protocoles de requête | Versions supportées |
|---|---|---|---|---|
| CUCM | Cisco Unified Communications Manager | ✅ | AXL/SOAP RIS SSH |
14 15 |
| IMP | Cisco Instant Messaging & Presence | ✅ | AXL/SOAP SSH |
14 15 |
| CUC | Cisco Unity Connection | ✅ | CUPI SSH |
14 15 |
| Phones | Téléphones IP Cisco 78xx / 88xx / 98xx | n/a | HTTPS | 78xx/88xx : 14.x PhoneOS 4.x & 5.x |
| RoomOS | Terminaux Cisco RoomOS (Room / Desk / Board / Codec) | n/a | xAPI/HTTPS | 11.x 26.x |
Support multi-cluster : Tolk for Cisco UC peut gérer plusieurs clusters indépendants simultanément.
Matrice de compatibilité des add-ons
Tolk for Cisco UC prend en charge un système d'add-ons modulaire. Les add-ons sont des workflows guidés par IA qui exploitent les outils du serveur et les ressources de référence intégrées pour effectuer des opérations complexes en plusieurs étapes.
| Add-on | Description | CUCM | IMP | CUC | Statut |
|---|---|---|---|---|---|
| Security Audit | Audit de sécurité de configuration automatisé basé sur les recommendations de sécurité Cisco. Rapport PDF. | ✅ | ✅ | ✅ | GA |
| Health Check | Vérification de l'état de santé du système | 🔜 | 🔜 | 🔜 | Prévu |
| Troubleshooting | Assistance au diagnostic assistée par IA | 🔜 | 🔜 | 🔜 | Prévu |
| Certificate Renewal | Gestion automatisée du cycle de vie des certificats : inventaire, surveillance des expirations, renouvellement. | 🔜 | 🔜 | 🔜 | Prévu |
| Upgrade | Planification des mises à niveau : validation des pré-requis, mise à jour planifiée, gestion des fichiers COP. | En cours (voir la note) | 🔜 | 🔜 | Prévu |
Add-on Upgrade — couverture actuelle
Déjà supporté sur CUCM : l'installation de patchs (fichiers COP) et les mises à jour système des téléphones IP et des terminaux RoomOS (campagnes de mise à jour pilotées par le serveur). Les montées de version majeures CUCM et les Service Updates (SU) de l'OS CUCM sont à venir.
Modules intégrés :
| Module | Description |
|---|---|
| Reports | Génération de rapports Markdown et export PDF. |
| Infra | Points de terminaison HTTP pour la vérification de santé, les métriques Prometheus, le statut du serveur et la gestion des tokens OAuth. |
| License Verification | Licence JWT signée RS256 vérifiée au démarrage et surveillée périodiquement par un watchdog en arrière-plan. |
| Automatic Backups | Sauvegardes chiffrées périodiques avec rétention locale, export SFTP optionnel et restauration interactive. |
| Packaged-Upgrades | Outil de mise à niveau (tolk-setup.sh) avec aperçu --dry-run : .env réconcilié avec la nouvelle version, sauvegarde de .env, nouveaux paramètres signalés dans l'interface d'administration. |
| Connectivity Test | Interface d'administration > Exploitation > Outils : test à la demande d'une cible CUCM, IMP, CUC, téléphone ou RoomOS (DNS, TCP, TLS/certificat, identifiants par protocole, latence, version, schémas AXL/RIS, services, hash ITL / CTL des téléphones et codecs RoomOS, capture d'écran, message de test optionnel). Capture d'écran et message de test réservés à l'accès lecture/écriture aux Outils. Identifiants saisis à chaque test ; une fois validés par le test, ils peuvent être ajoutés au coffre chiffré d'un client MCP (accès lecture/écriture aux Clients requis). |
| Admin Web UI | Interface d'administration web traduite dans la langue locale, sur un listener HTTPS dédié : tableau de bord, paramètres, produits, prompts personnalisés, administrateurs, clients MCP, statistiques, rapports, sauvegarde/restauration, licences, audit, logs, outils, système & rechargement. Sert aussi de console de secours lorsque la licence est invalide ou expirée. |
| Mode maintenance | Gestion d'un mode maintenance pour refuser les connexions le temps d'opérations de maintenance. |
| Prompts personnalisés | Prompts MCP personnalisés (workflows) par produit, créés, importés, activés ou désactivés depuis l'interface web d'administration. Stockés comme données — jamais exécutés comme du code — et exposés dans l'espace de noms du produit (par exemple cucm_…). |
Roadmap
| 202612 | 202703 | Backlog |
|---|---|---|
| Support Cisco Meeting | Support Cisco ISR / CUBE / CME | Assistant de dépannage |
| Support Syslog | Support Cisco Expressway | Assistant de renouvellement de certificats |
| Assistant de mise à jour | ||
| Support CUC CUMI (interactions messagerie vocale) |
*Dates indicatives susceptibles d'évoluer.
Versions & Politique de fin de vie
Tolk for Cisco UC suit un schéma de versionnage basé sur le calendrier : vAAAAMM (par exemple, v202609 pour la version de septembre 2026).
Statut de la version actuelle :
| Version | Statut | Fin de vie |
|---|---|---|
| v202605 | ✅ GA | n/c |
| v202606 | ✅ GA | n/c |
| v202609 | ✅ GA | n/c |
| v202612 | 🔜 Prochaine | n/c |
Politique de support :
- Les versions GA reçoivent de nouvelles fonctionnalités, des correctifs de sécurité, des correctifs de bugs et des mises à jour de compatibilité.
- Les dates de Fin de vie (EOL) sont annoncées au moins 12 mois à l'avance.
- Seule la dernière version GA est activement supportée. Les clients sont encouragés à mettre à niveau rapidement en utilisant le système de mises à jour intégré.
- La validité de la licence est indépendante de la version — une licence valide continue de fonctionner à travers les mises à jour.
Pour les demandes de fonctionnalités, les rapports de bugs ou les questions de fin de vie : tolk@sourdeau.com
Architecture & Conception
Architecture de haut niveau
Le diagramme suivant illustre l'architecture interne de Tolk for Cisco UC, depuis la connexion de l'agent IA à travers les couches de sécurité jusqu'aux backends Cisco UC :
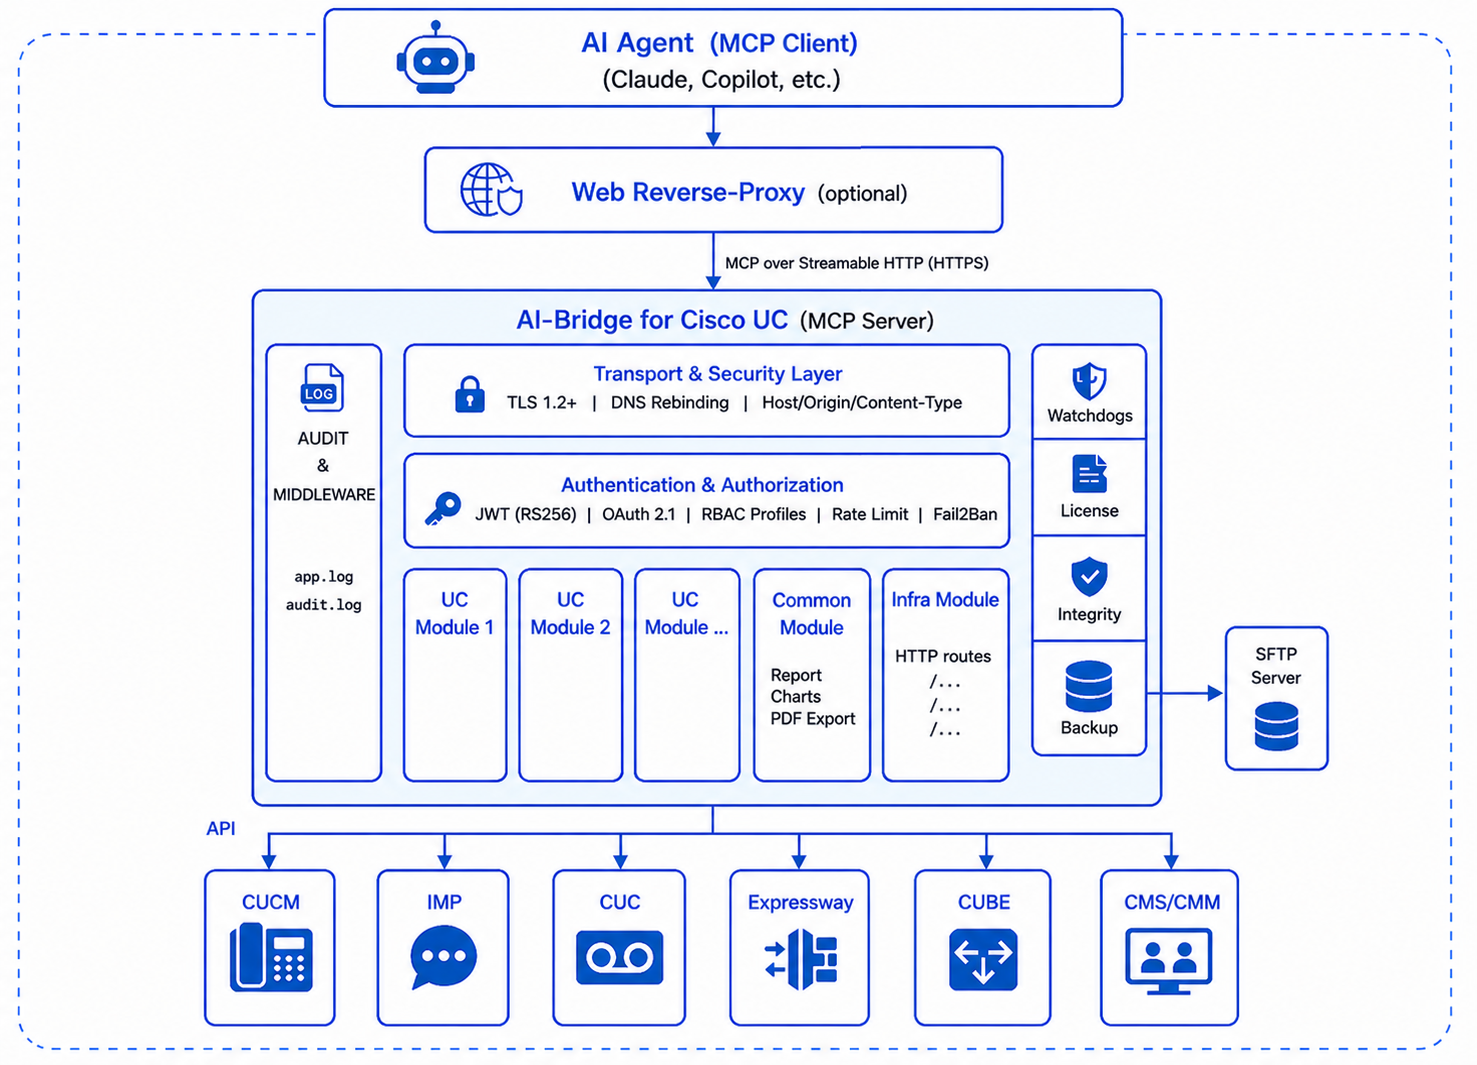
Version texte (cliquer pour afficher)
┌──────────────────────────────────────────────────────────────────────────────────────────────┐
│                                    AI Agent (MCP Client)                                     │
│                       Claude Desktop / GitHub Copilot / Cursor / Custom                      │
└────────────────────────────────────────────┬─────────────────────────────────────────────────┘
                                             │
                                             │
┌──────────────────────────────────────────────────────────────────────────────────────────────┐
│                                     WEB Reverse-Proxy                                        │
│                                         (optional)                                           │
└────────────────────────────────────────────┬─────────────────────────────────────────────────┘
                                             │
                                             │ MCP over Streamable HTTPS
                                             ▼
┌──────────────────────────────────────────────────────────────────────────────────────────────┐
│                                           Tolk                                               │
│                                                                                              │
│ ┌──────────┐ ┌────────────────────────────────────────────────────────────────┐ ┌──────────┐ │
│ │          │ │                    Transport & Security Layer                  │ │          │ │
│ │          │ │      TLS 1.2+ │ DNS Rebinding │ Host/Origin/Content-Type       │ │ Watch-   │ │
│ │  AUDIT   │ └────────────────────────────────────────────────────────────────┘ │ dogs     │ │
│ │    &     │ ┌────────────────────────────────────────────────────────────────┐ │          │ │
│ │MIDDLEWARE│ │                 Authentication & Authorization                 │ │──────────│ │
│ │          │ │ JWT (RS256) │ OAuth 2.1 │ RBAC Profiles │ Rate Limit │ Fail2Ban│ │          │ │
│ │          │ └────────────────────────────────────────────────────────────────┘ │ License  │ │
│ │          │ ┌───────────────┬───────────────┬───────────────┬───────────────┐  │          │ │
│ │ app.log  │ │               │               │               │               │  │──────────│ │
│ │ audit.log│ │      UC       │      UC       │    Common     │ Infra Module  │  │          │ │
│ │          │ │    Module 1   │    Module 2   │    Module     │               │  │ Integrity│ │
│ │          │ │               │               │               │ HTTP Routes   │  │          │ │
│ │          │ │               │               │ Reports       │ /health       │  │──────────│ │    ┌────────────┐
│ │          │ │               │               │ Charts        │ /metrics      │  │          │ │    │            │
│ │          │ │               │               │ PDF Export    │ /status       │  │ Backup   │ │───►│    SFTP    │
│ │          │ │               │               │               │ /token        │  │          │ │    │   Server   │
│ │          │ │               │               │               │ /revoke       │  │          │ │    │            │
│ └──────────┘ └───────────────┴───────────────┴───────────────┴───────────────┘  └──────────┘ │    └────────────┘
│                                                                                              │
└────────────────────────────────────────────────┬─────────────────────────────────────────────┘
          ┌───────────────┬───────────────┬──────┴────────┬───────────────┬──────────────┐
          ▼               ▼               ▼               ▼               ▼              ▼
    ┌────────────┐  ┌────────────┐  ┌────────────┐  ┌────────────┐  ┌────────────┐  ┌────────────┐
    │            │  │            │  │            │  │            │  │            │  │            │
    │    CUCM    │  │    IMP     │  │    CUC     │  │ Expressway │  │    CUBE    │  │  CMS/CMM   │
    │            │  │            │  │            │  │            │  │            │  │            │
    └────────────┘  └────────────┘  └────────────┘  └────────────┘  └────────────┘  └────────────┘
Modules
Le tableau suivant décrit tous les composants de l'architecture, depuis les clients externes jusqu'aux couches de sécurité intégrées et les sous-systèmes en arrière-plan.
Composants externes — ne font pas partie de Tolk, fournis par l'environnement client :
| Composant | Description |
|---|---|
| LLM | Modèle de langage étendu utilisé par l'agent IA (par exemple, OpenAI GPT, Anthropic Claude, ou un modèle local). Hébergé dans le cloud ou On-premises. |
| MCP Client | Agent IA qui communique avec Tolk via le protocole MCP (par exemple, Claude Desktop, GitHub Copilot, Cursor, VS Code, agent personnalisé). |
| Web Reverse Proxy | Composant optionnel placé devant Tolk pour la terminaison TLS ou la segmentation réseau (par exemple, Nginx, Apache, HAProxy). |
| SFTP Server | Dépôt SFTP pour exporter les sauvegardes de l'application |
Couches de sécurité & middleware — toujours actives, intégrées au serveur :
| Composant | Description |
|---|---|
| Transport Security | Middleware ASGI appliquant TLS 1.2+, la protection DNS rebinding et la validation des en-têtes Host / Origin / Content-Type sur chaque requête entrante. |
| Authentication & Authorization | Vérification JWT (RS256), flux de credentials client OAuth 2.1, application des profils RBAC, limitation de débit par client et globale (par hôte), et blocage IP Fail2Ban. |
| Audit & Middleware | Middleware MCP journalisant chaque appel d'outil, lecture de ressource et requête de prompt dans audit.log avec l'identité du client, l'IP source et le résultat. |
Modules produits — chargés conditionnellement selon les droits de licence :
| Module | Espace de noms | Outils MCP | Description |
|---|---|---|---|
| CUCM | cucm_ |
49 | Gestion complète des clusters Cisco Unified Communications Manager : identifiants, opérations AXL/SOAP, requêtes temps réel RIS, commandes VOS CLI, diagnostics de connectivité, redémarrage de services, installation de COP files (21 outils) — plus des sous-modules optionnels : accès web et campagnes de mise à jour firmware des téléphones IP (10 outils), xAPI HTTPS et campagnes de mise à jour logicielle des codecs RoomOS (18 outils). |
| IMP | imp_ |
14 | Gestion des nœuds Cisco IM & Presence Service : identifiants, opérations AXL/SOAP, commandes VOS CLI, diagnostics de connectivité. |
| CUC | cuc_ |
13 | Gestion des nœuds Cisco Unity Connection : identifiants, opérations CUPI REST (utilisateurs, boîtes vocales, call handlers, listes de distribution, tables de restriction), commandes VOS CLI, diagnostics SSH. |
Modules intégrés — toujours chargés, non soumis à licence :
| Module | Espace de noms | Outils MCP | Description |
|---|---|---|---|
| Common | common_ |
5 | Moteur de rapports multi-produits : lecture/écriture de rapports Markdown, 9 types de graphiques (secteurs, barres, donut, radar, jauge, treemap, barres groupées, cascade, matrice de sévérité), export PDF. |
| Infra | infra_ |
10 | Infrastructure serveur : bootstrap de session, auto-découverte RBAC, découverte documentaire, état de la licence, ainsi que les points de terminaison HTTP listés ci-dessous. |
Administration — intégrée, servie sur son propre listener HTTPS :
| Composant | Description |
|---|---|
| Admin Web UI | Console d'administration web (ADMIN_UI_PORT, défaut 9443, chemin /admin), avec sa propre authentification, son RBAC administrateurs et son audit. Peut être désactivée (ADMIN_UI_ENABLED=0). |
Routes HTTP :
| Listener | Route | Méthode | Description |
|---|---|---|---|
MCP (MCP_SERVER_PORT, défaut 8443) |
/mcp (MCP_SERVER_URL_PATH) |
GET/POST | Point de terminaison MCP (Streamable HTTP) |
| MCP | /health |
GET | Sonde liveness / readiness (statut maintenance une fois drainé) — sans authentification |
| MCP | /status |
GET | Statut complet du serveur — bearer token requis |
| MCP | /metrics |
GET | Métriques Prometheus — bearer token requis |
| MCP (modes OAuth 2.1 uniquement) | /token |
POST | Émission de tokens OAuth (client_credentials, authorization_code + PKCE) |
| MCP (modes OAuth 2.1 uniquement) | /revoke |
POST | Révocation de tokens (RFC 7009) |
| MCP (modes OAuth 2.1 uniquement) | /authorize |
GET/POST | Point d'autorisation — formulaire de connexion et émission du code d'autorisation |
| MCP (modes OAuth 2.1 uniquement) | /.well-known/oauth-authorization-server |
GET | Métadonnées du serveur d'autorisation (RFC 8414) |
| MCP (modes OAuth 2.1 uniquement) | /.well-known/oauth-protected-resource/.well-known/oauth-protected-resource/mcp |
GET | Métadonnées de la ressource protégée (RFC 9728) |
Admin (ADMIN_UI_PORT, défaut 9443) |
/admin/ |
GET/POST | Interface web d'administration |
| Admin | /admin/health |
GET | Sonde liveness de l'interface d'administration (healthcheck conteneur, mode secours) |
Watchdogs en arrière-plan — threads indépendants s'exécutant après le démarrage :
| Watchdog | Périodicité | Description |
|---|---|---|
| License | 24 h | Vérification de la conformité des licences - Re-vérifie périodiquement la licence JWT signée RS256 |
| Integrity | 24 h | Vérification de l'intégrité du serveur - Re-exécute périodiquement la vérification du manifest et la vérification de signature |
| Backup | 24 h | Exécution des sauvegardes - Crée périodiquement des archives de sauvegarde chiffrées avec export SFTP optionnel |
Standards & Conformité RFC
Tolk for Cisco UC implémente un ensemble complet de standards industriels dans ses couches de sécurité, d'authentification, de cryptographie et de transport, notamment :
- OAuth 2.0 / 2.1 — RFC 6749 (Authorization Framework), RFC 6750 (Bearer Tokens), RFC 7009 (Token Revocation), RFC 7617 (HTTP Basic Auth), RFC 8414 (Server Metadata Discovery), RFC 9068 (JWT Access Tokens), RFC 9700 / BCP 212 (Security Best Practices)
- JWT & Cryptographie — RFC 7519 (JWT), RFC 7518 (JWA / RS256), RFC 8017 (RSA-PSS & RSA-OAEP), RFC 2898 / RFC 8018 (PBKDF2), NIST FIPS 180-4 (SHA-256/512), NIST SP 800-38D (AES-256-GCM)
- TLS & Sécurité HTTP — RFC 5280 (X.509), RFC 8446 / RFC 5246 (TLS 1.3 / 1.2), RFC 9110 (HTTP Semantics), RFC 6585 (HTTP 429)
- Journalisation & Intégrité — RFC 8259 (JSON), RFC 5424 (Syslog Levels), RFC 4251–4254 (SSH/SFTP)
Pour la matrice de conformité complète avec les détails d'implémentation, consultez la page Reference.
Licences
Fonctionnement du système de licences
Tolk for Cisco UC utilise un modèle de licences simple et hors ligne — aucun serveur de licences, aucune activation internet, aucun portail d'abonnement.
Une licence est un fichier JWT signé numériquement (license.jwt) émis par l'éditeur et installé localement sur le serveur. Le serveur vérifie la signature de la licence au démarrage et périodiquement en arrière-plan — entièrement hors ligne.
Contenu d'une licence
| Champ | Description |
|---|---|
| Client | Nom de l'organisation |
| Tier | Niveau de licence (par exemple, demo, standard, professional) |
| Produits | Liste des modules produits activés (par exemple, cucm, imp, cuc) |
| Max clients | Nombre maximum de clients IA configurés |
| Concordance du Hostname | La licence est liée à un hostname de serveur spécifique — elle ne peut pas être réutilisée sur un autre hôte |
| Date d'expiration | Date de fin de validité de la licence |
| Période de grâce | Période supplémentaire après expiration pendant laquelle le serveur continue de fonctionner (défaut : 30 jours) |
Comment obtenir une licence
Les licences sont émises par SARL SOURDEAU CONSULTING. Pour demander une licence :
- Contactez tolk@sourdeau.com avec le périmètre de déploiement prévu, et commandez une licence.
- Vous recevrez un fichier
license.jwtpar transfert sécurisé, accompagné des instructions d'installation (une prestation d'accompagnement peut être commandée). - Déposez le fichier dans
secrets/license.jwt— le serveur le prend en charge au prochain démarrage ou au prochain cycle du watchdog (aucun redémarrage requis pour le renouvellement).
La validité de la licence est indépendante de la version — une licence valide continue de fonctionner à travers les mises à niveau.
Licence de démonstration
Une licence de démonstration à durée limitée est disponible sur demande pour évaluer le produit dans votre environnement.
Les états de la licence et son renouvellement sont décrits sur la page Opérations.